Una vez que haya configurado la sincronización de identidad SCIM, consulte Configurar la sincronización de identidad SCIM (Azure AD). Puede opcionalmente administrar los roles de seguridad y los tipos de licencia de Fluid desde AD. Los usuarios se asignan a grupos específicos de Active Directory, que a su vez se asignan a roles de usuario o tipos de licencia dentro de Fluid.
Si decide no hacerlo, los roles de seguridad y los tipos de licencia de usuario deberán gestionarse internamente en Fluid a través de la consola de Administración de Usuarios.
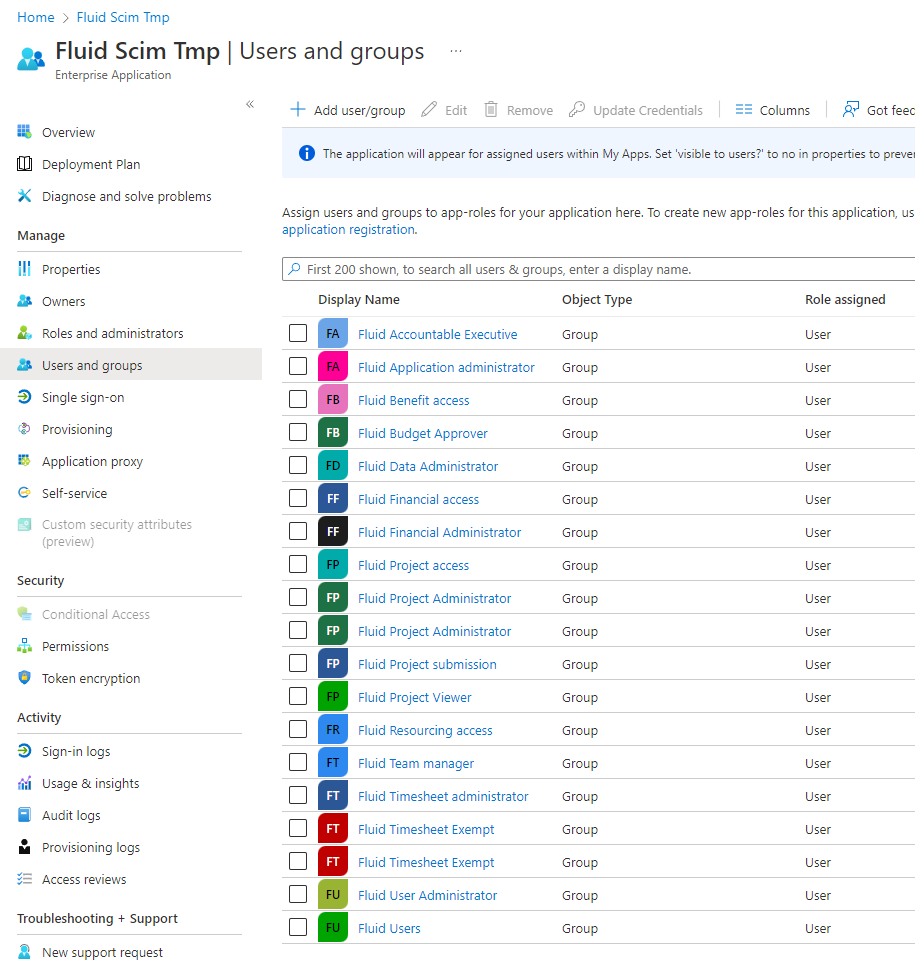
El nombre del grupo de AD es la clave utilizada para la asignación de roles de Fluid; debe crear el grupo de AD conforme a la lista siguiente, asegurándose de que el nombre del grupo sea exactamente como se define. Los usuarios que formen parte del grupo de AD se asignarán y vincularán al rol de seguridad o tipo de licencia correspondiente en Fluid.
Roles de Seguridad
1. Cree todos los grupos que aparecen en la tabla en Active Directory.
|
Grupo en Active Directory |
Rol en Fluid |
|
Fluid Accountable Executive |
Ejecutivo responsable |
|
Fluid Application administrator |
Administrador de la aplicación |
|
Fluid Benefit access |
Acceso a beneficios |
|
Fluid Budget Approver |
Aprobador del presupuesto |
|
Fluid Data Administrator |
Administrador de datos |
|
Fluid Financial access |
Acceso financiero |
|
Fluid Financial Administrator |
Administrador financiero |
|
Fluid Project access |
Acceso al proyecto |
|
Fluid Project administrator |
Administrador del proyecto |
|
Fluid Project submission |
Envío del proyecto |
|
Fluid Project Viewer |
Visualizador de proyectos |
|
Fluid Resourcing access |
Acceso a recursos |
|
Fluid Team manager |
Gerente de equipo |
|
Fluid Timesheet administrator |
Administrador de hoja de horas |
|
Fluid Timesheet Exempt |
Exento de hoja de horas |
|
Fluid User |
Usuario |
|
Fluid User Administrator |
Administrador de usuarios |
Para obtener más información sobre los roles de seguridad de usuario, consulte Roles de seguridad de usuario.
2. Asigne todos los grupos a la Aplicación Empresarial.
3. Para asignar un rol a un usuario en Fluid, agréguelo como miembro del grupo correspondiente dentro de la Aplicación Empresarial. También puede asignar al usuario a un grupo para el tipo de licencia que se le aplicará.
Ejemplo:
1. Para aprovisionar a un usuario solo con el rol Fluid User: agregue al usuario como miembro del grupo "Fluid Users" en Active Directory.
2. Para aprovisionar al usuario con el rol Fluid Project Administrator, agregue al usuario como miembro de los grupos "Fluid Users" y "Fluid Project Administrator".
Tipo de licencia
A los usuarios creados en Fluid como parte de SCIM se les asigna automáticamente el rol de seguridad "Usuario" y el "Sin licencia" tipo de licencia. Para gestionar el tipo de licencia como parte de la incorporación de usuarios de AD, deberá definir los grupos de AD según la tabla siguiente y asignar a los usuarios en consecuencia.
Si decide no hacerlo, los tipos de licencia deberán gestionarse internamente en Fluid a través de la consola de Administración de Usuarios.
A continuación se muestran los grupos de AD para el tipo de licencia. Deberá crear el grupo de AD tal como se define a continuación.
1. Cree todos los grupos que aparecen en la tabla en Active Directory.
|
Grupo en Active Directory |
Tipo de licencia |
|
Fluid Licensed User |
Usuario con licencia - todos los roles están disponibles. |
|
Fluid Collaborator User |
Licencia de colaborador - limitada a tres roles: acceso al proyecto, exento de hoja de horas, usuario |
|
Fluid Unlicensed User |
Usuario sin licencia - impide el inicio de sesión y elimina el rol de usuario. |
2. Asigne todos los grupos a la Aplicación Empresarial.
3. Para asignar un tipo de licencia a un usuario en Fluid, agréguelo como miembro del grupo correspondiente dentro de la Aplicación Empresarial.
Ejemplo:
-
Para aprovisionar a un usuario únicamente con el tipo de licencia de colaborador: agregue al usuario como miembro del grupo "Fluid Collaborator User" en Active Directory.
Nombres de mapeo de grupos personalizados
Puede usar los nombres de grupo de Active Directory existentes y asignarlos a los grupos de AD de Fluid correspondientes para el aprovisionamiento. Esto es útil si su organización requiere convenciones de nomenclatura específicas o desea reutilizar grupos ya establecidos.
Esto se puede configurar a través de la Consola de Administración. Para ello, primero desactive la función de configuración Disable SCIM UserSync.
Luego, en la sección Gestión de usuarios de la Consola de Administración, encontrará una opción llamada Configuración SCIM.
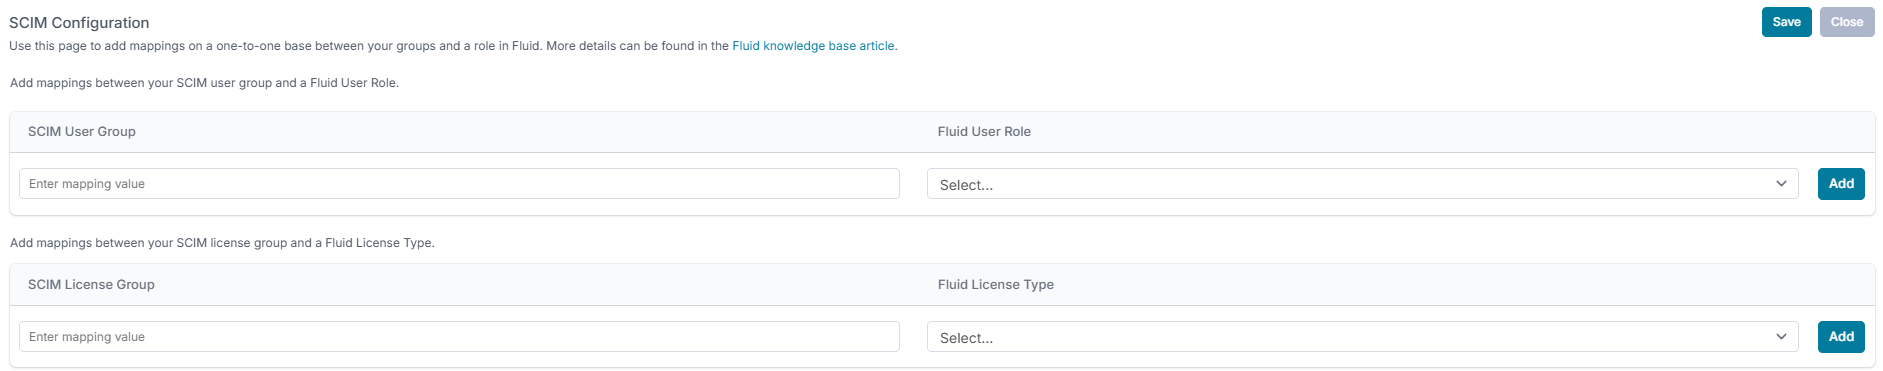
Esta página permite vincular de manera individual el Grupo de usuarios SCIM que haya definido en su entorno con un Rol de Usuario Fluid.
Además, la página también le permite asignar un Grupo de licencias SCIM a un Tipo de licencia de Fluid.
Es importante completar esta configuración de asignación antes de que los grupos se asignen al aprovisionamiento SCIM. SCIM es sensible a los errores de aprovisionamiento causados por nombres de grupo incorrectos o no asignados, y los fallos repetidos pueden hacer que el aprovisionamiento se suspenda temporalmente o quede en cuarentena. Configurar esto con antelación ayuda a garantizar un proceso de aprovisionamiento eficiente y confiable.