Depois de configurar a sincronização de identidade SCIM, consulte Configurar Sincronização de Identidade SCIM (Azure AD). Você pode opcionalmente gerenciar funções de segurança e tipos de licença do Fluid a partir do AD. Os usuários são atribuídos a grupos específicos no Active Directory, que por sua vez são mapeados para funções de usuário ou tipos de licença dentro do Fluid.
Se você decidir não fazer isso, as funções de segurança / tipos de licença dos usuários precisarão ser gerenciados internamente no Fluid por meio do console de Administração de Usuários.
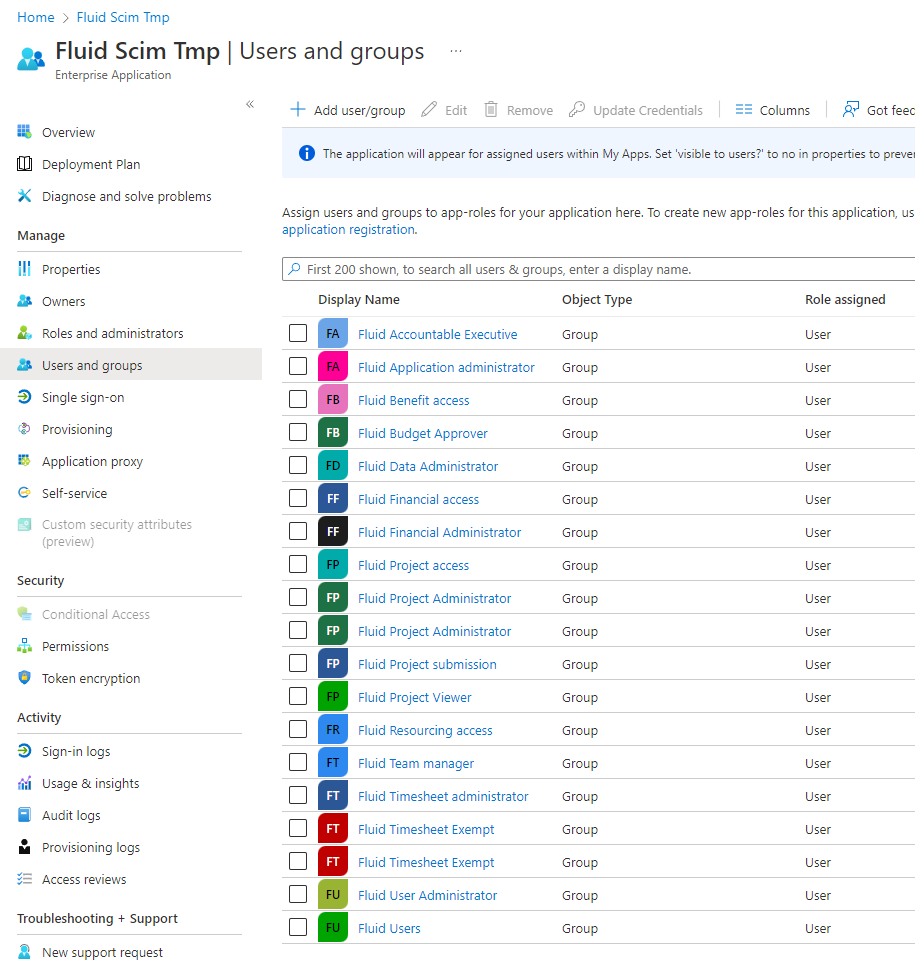
O nome do grupo do AD é a chave usada para o mapeamento de funções do Fluid. Você precisa criar o grupo do AD de acordo com a lista abaixo, garantindo que o nome do grupo seja exatamente como definido. Os usuários que fazem parte do grupo do AD serão mapeados e atribuídos à função de segurança / tipo de licença correspondente no Fluid.
Funções de Segurança
1. Crie todos os grupos listados na tabela no Active Directory.
Grupo no Active Directory | Função no Fluid |
Fluid Accountable Executive | Accountable Executive |
Fluid Application administrator | Application administrator |
Fluid Benefit access | Benefit access |
Fluid Budget Approver | Budget Approver |
Fluid Data Administrator | Data Administrator |
Fluid Financial access | Financial access |
Fluid Financial Administrator | Financial Administrator |
Fluid Project access | Project access |
Fluid Project administrator | Project administrator |
Fluid Project submission | Project submission |
Fluid Project Viewer | Project Viewer |
Fluid Resourcing access | Resourcing access |
Fluid Team manager | Team manager |
Fluid Timesheet administrator | Timesheet administrator |
Fluid Timesheet Exempt | Timesheet Exempt |
Fluid User | User |
Fluid User Administrator | User Administrator |
Para mais informações sobre as funções de segurança de usuário, consulte Funções de Segurança de Usuário.
2. Atribua todos os grupos ao Aplicativo Empresarial.
3. Para atribuir uma função no Fluid a um usuário, adicione-o como membro do grupo apropriado dentro do Aplicativo Empresarial. Você também pode atribuir o usuário a um grupo para o tipo de licença que será aplicado a ele.
Exemplo:
1. Para provisionar um usuário apenas com a função Fluid User: adicione o usuário como membro do grupo "Fluid Users" no Active Directory.
2. Para provisionar o usuário com a função Fluid Project Administrator, adicione o usuário como membro dos grupos "Fluid Users" e "Fluid Project Administrator".
Tipo de Licença
Os usuários criados no Fluid como parte do SCIM recebem automaticamente a função de segurança "User" e o tipo de licença "Unlicensed". Para gerenciar o tipo de licença como parte do processo de integração de usuários do AD, você precisa definir os grupos do AD conforme a tabela abaixo e atribuir os usuários adequadamente.
Se você decidir não fazer isso, os tipos de licença precisarão ser gerenciados internamente no Fluid por meio do console de Administração de Usuários.
Abaixo estão os grupos do AD para tipo de licença. Você precisará criar o grupo do AD conforme definido abaixo.
1. Crie todos os grupos listados na tabela no Active Directory.
Grupo no Active Directory | Tipo de Licença |
Fluid Licensed User | Licensed User - todas as funções estão disponíveis. |
Fluid Collaborator User | Collaborator License - limitado a três funções: project access, timesheet exempt, user |
Fluid Unlicensed User | Unlicensed User - impede o login e remove a função de usuário. |
2. Atribua todos os grupos ao Aplicativo Empresarial.
3. Para atribuir um tipo de licença a um usuário no Fluid, adicione-o como membro do grupo apropriado dentro do Aplicativo Empresarial.
Exemplo:
Para provisionar um usuário apenas com o tipo de licença Collaborator: adicione o usuário como membro do grupo "Fluid Collaborator User" no Active Directory.
Nomes de Mapeamento de Grupo Personalizados
Você pode usar os nomes de grupos do Active Directory existentes e mapeá-los para os grupos do AD do Fluid correspondentes para provisionamento. Isso é útil se a sua organização exige convenções de nomenclatura específicas ou deseja reutilizar grupos já estabelecidos.
Isso pode ser configurado por meio do Console de Administração. Para fazer isso, primeiro desative o recurso de configuração Disable SCIM UserSync.
Em seguida, na seção Gerenciamento de Usuários do Console de Administração, há uma opção chamada SCIM Configuration.
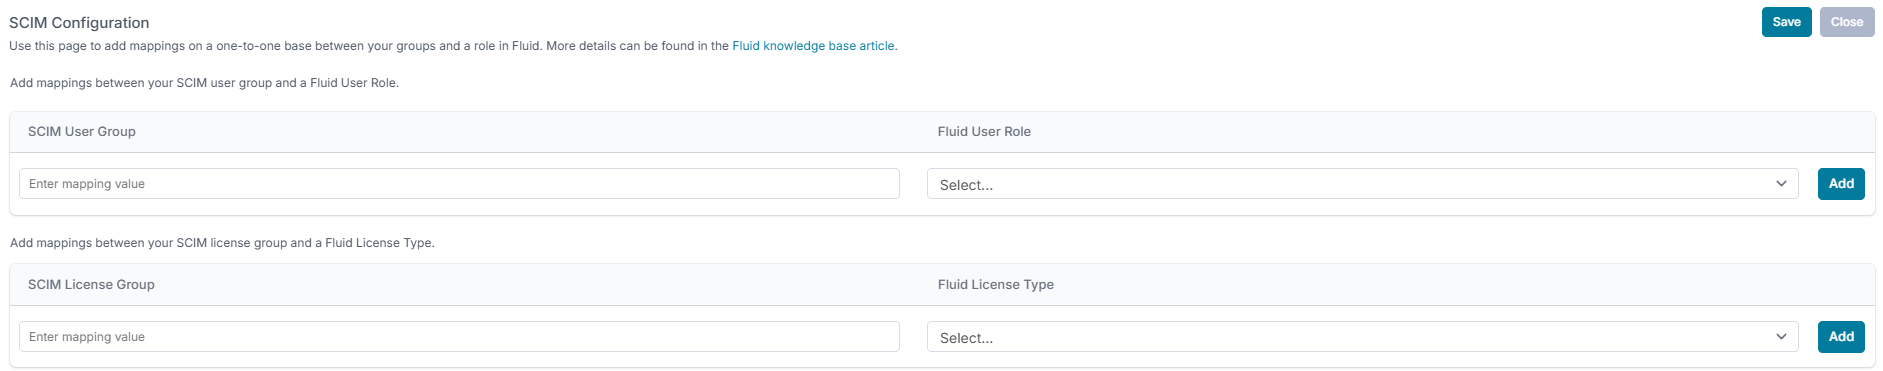
Esta página permite que o nome do Grupo de Usuários SCIM definido em seu ambiente seja vinculado individualmente a uma Função de Usuário do Fluid.
Além disso, a página também permite mapear um grupo de licença SCIM para um Tipo de Licença do Fluid.
É importante que essa configuração de mapeamento seja concluída antes que os grupos sejam atribuídos ao provisionamento SCIM. O SCIM é sensível a erros de provisionamento causados por nomes de grupos incorretos ou não mapeados, e falhas repetidas podem resultar na suspensão temporária ou quarentena do provisionamento. Configurar isso com antecedência ajuda a garantir um processo de provisionamento tranquilo e confiável.