SCIM é um protocolo que padroniza como as informações de identidade são trocadas entre uma entidade e outra. É um padrão aberto e amplamente utilizado para simplificar o processo de concessão de acesso a pessoas ou grupos em aplicativos baseados em nuvem.
Em um cenário de trabalho corporativo, o uso do SCIM reduz o esforço necessário para criar, modificar e sincronizar contas de funcionários e gerenciar os recursos aos quais os funcionários têm acesso.
Como o SCIM funciona
Além de fornecer um esquema predefinido para atributos de identidade comuns, como nome do grupo, nome de usuário, primeiro nome, sobrenome e e-mail, o SCIM fornece uma definição padronizada das funções de cliente e provedor de serviços. Um cliente geralmente é um provedor de identidade ou sistema IAM, como o Microsoft Entra ID (anteriormente conhecido como Microsoft Azure AD). Um provedor de serviços é tipicamente um aplicativo de software como serviço. O cliente gerencia as informações de identidade principais que os aplicativos precisam para conceder ou recusar acesso.
O SCIM usa uma API de transferência de estado representacional (REST) para executar as ações necessárias para gerenciar ciclos de vida de identidade. O acrônimo de operação de banco de dados CRUD descreve as ações REST básicas que o provisionamento SCIM utiliza:
Create - adicionar novos usuários em aplicativos.
Read - recuperar ou pesquisar informações de identidades e grupos existentes.
Update - sincronizar informações de identidade atualizadas entre o cliente e os aplicativos.
Delete - desprovisionar identidades.
SCIM vs. SAML
A Security Assertion Markup Language (SAML) e o SCIM são protocolos de padrão aberto que simplificam a troca de dados de identidade. O SAML é comumente usado para fornecer SSO para aplicativos corporativos e para estender o SSO entre domínios de segurança. Semelhante ao SCIM, ele desempenha um papel ao permitir que as pessoas usem as mesmas credenciais para acessar vários serviços. O SCIM estabelece a base para o funcionamento do SAML, criando, atualizando ou excluindo perfis de usuário no sistema de destino com as informações necessárias para o usuário entrar em um aplicativo.
O SAML é baseado em Extensible Markup Language (XML) e o utiliza para fazer afirmações de segurança, que são declarações que os provedores de serviços usam para decidir se concedem acesso a um recurso. Quando o SAML autentica que sua identidade pode ter acesso a um recurso, ele fornece um token de acesso para uma única sessão no seu navegador. Tanto o SCIM quanto o SAML são tecnologias subjacentes comumente usadas em soluções IAM corporativas.
Mais informações podem ser encontradas em Fluid SAML
SCIM vs. SSO
SCIM e SSO são duas tecnologias diferentes que desempenham funções ligeiramente diferentes no gerenciamento de identidades e acesso. O SCIM é para provisionar identidades em vários aplicativos, e o SSO é para autenticar usuários em vários aplicativos com um único conjunto de credenciais.
O SCIM suporta o SSO e trabalha em conjunto com ele. O SSO requer provisionamento de usuários para funcionar. Os sistemas IAM corporativos tendem a usar uma combinação complexa de tecnologias para tornar a experiência do usuário perfeita, e SCIM, SSO e SAML são todas tecnologias que ajudam a alcançar esse objetivo.
Configurando o SCIM no Fluid
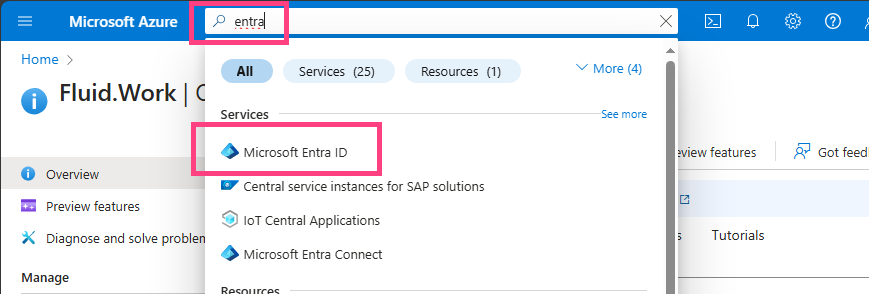
1 – Faça login no Azure e pesquise por 'Entra ID' e clique em 'Microsoft Entra ID'
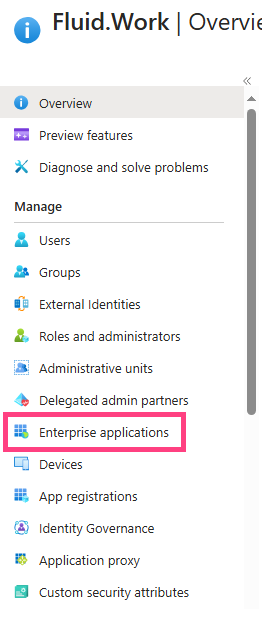
2 – Clique em 'Enterprise Applications'
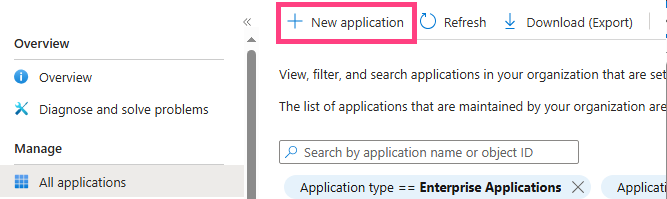
3 – Clique em 'New Application'
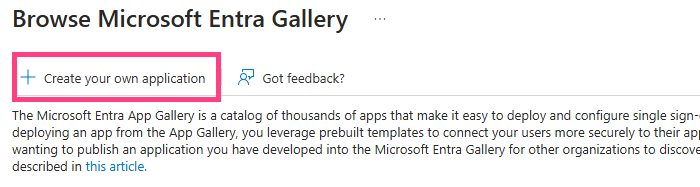
4 – 'Create your own application'
5 – Nomeie seu aplicativo
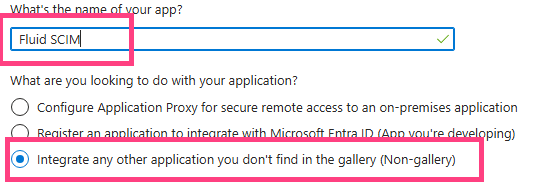
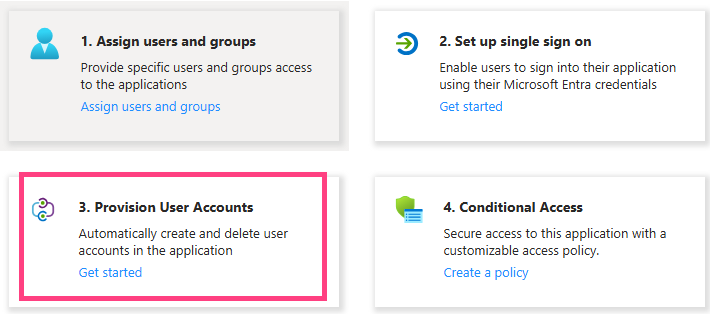
6 – No novo aplicativo, clique em Provision User Accounts
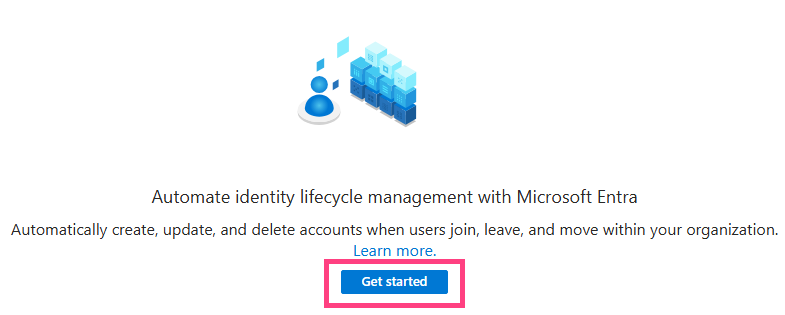
7 – Get Started
8 – Defina o modo de provisionamento como automático. Preencha a URL do Tenant.
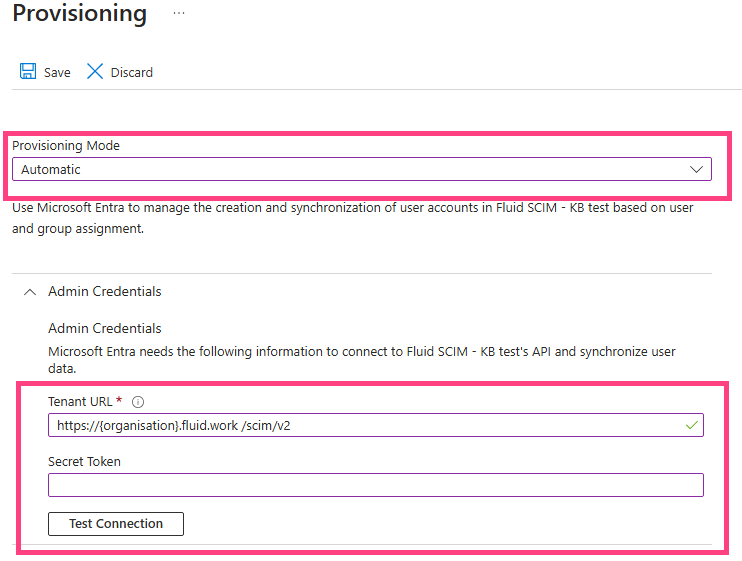
A URL do seu tenant é https://{organisation}.fluid.work/scim/v2
Substitua {organisation} pelo nome da sua instância específica do Fluid. Você pode verificar isso acessando seu aplicativo Fluid e observando a URL no navegador
O Secret Token é compartilhado com o provisionamento SCIM e o Fluid. Você precisará gerar este token e salvá-lo tanto no provisionamento SCIM quanto no Fluid. Por favor, faça uma cópia deste token durante a configuração.
9 - Faça login no Fluid com uma conta que tenha os privilégios de nível de administrador apropriados para acessar o console de administração e configurar o secret token.
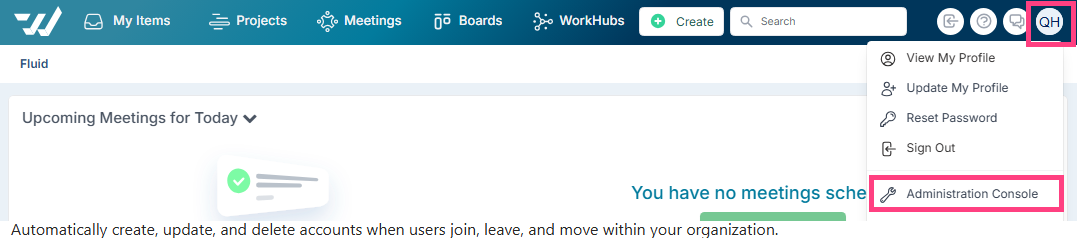
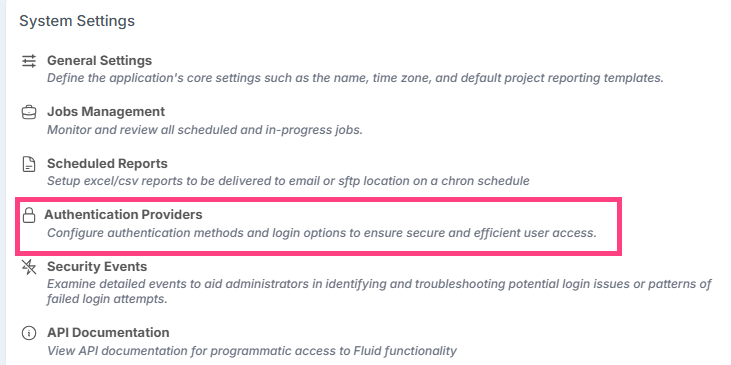
- Selecione Authentication Providers
- Certifique-se de que "Disable SCIM User Sync" NÃO está habilitado
- Insira um SCIM secret token; este token é um segredo compartilhado entre o Fluid e o SCIM. Cada vez que o SCIM fizer uma solicitação ao Fluid, ele passará este segredo como um token bearer de autorização. O Fluid validará o segredo antes de permitir o acesso ao SCIM.
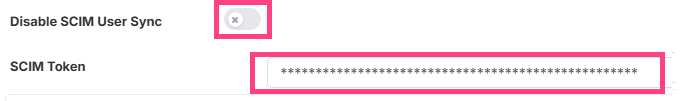
Os segredos são armazenados em um cofre de chaves criptografado e seguro no Fluid. Você deve seguir suas políticas de segurança internas com relação ao formato do token, comprimento e tipos de caracteres para garantir um segredo forte.
- Clique em Save
- Copie o Token e cole-o em "Secret Token" no Azure
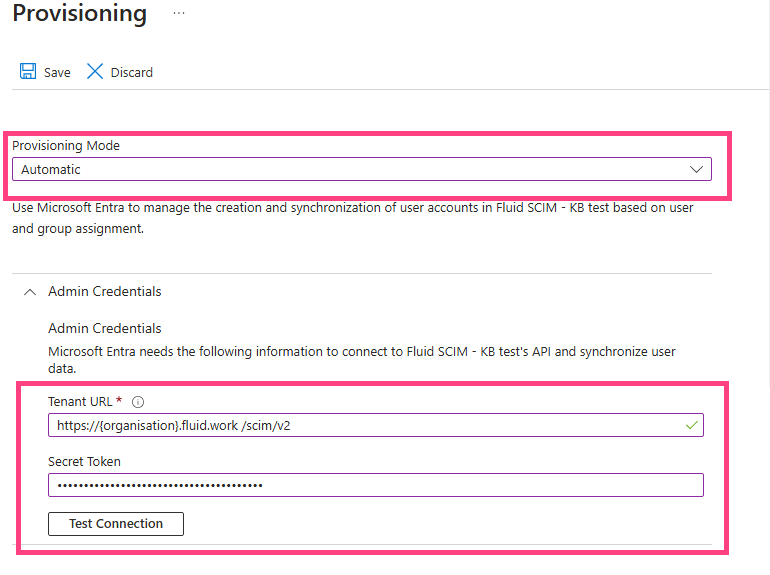
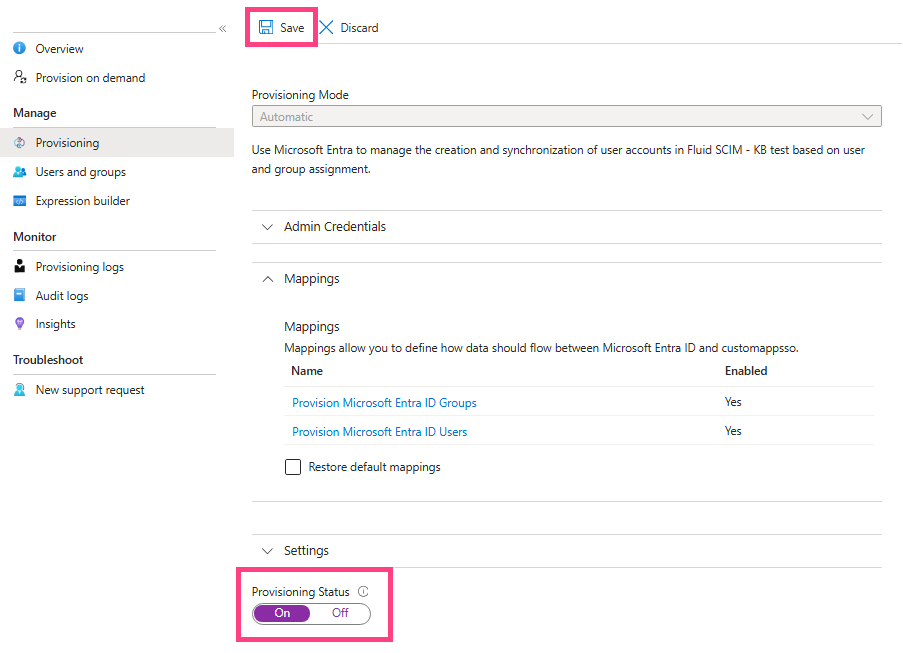
Por fim, clique em "Test Connection" e "Save".
10 – Vá para Provision Azure Active Directory Group Mappings
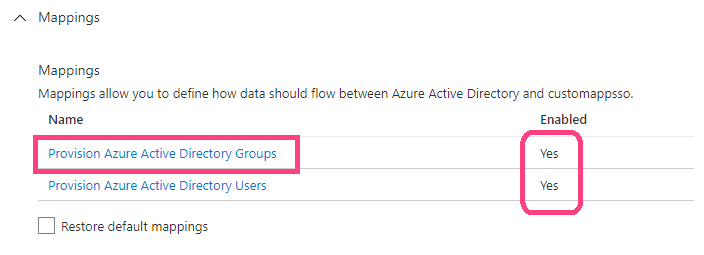
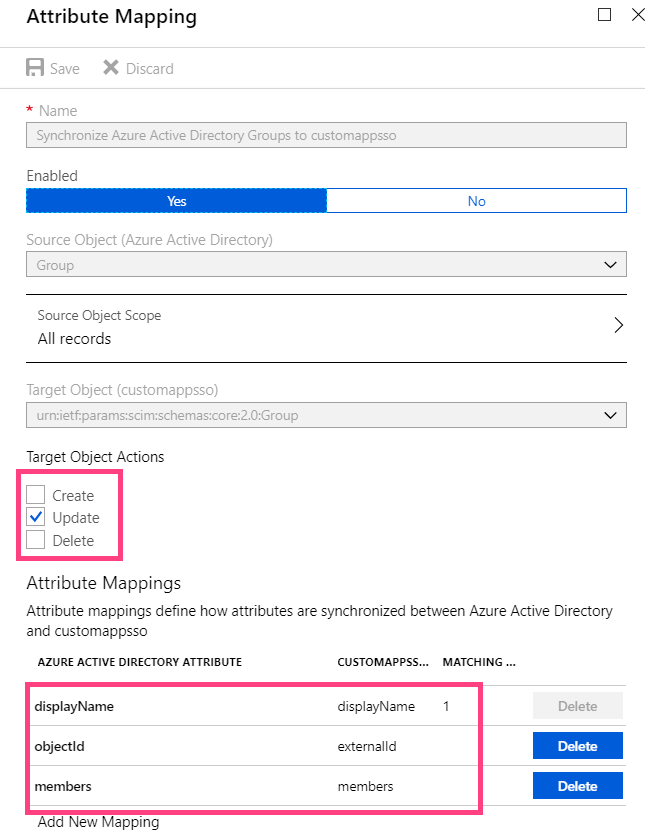
Com relação ao provisionamento de grupos, os mapeamentos de atributos padrão que estão pré-definidos estão corretos; você não precisa fazer nenhuma alteração nos mapeamentos de atributos.
- Certifique-se de que Create e Delete estão desmarcados, em ações de objeto de destino
- Certifique-se de que os mapeamentos de atributos estão conforme definido acima
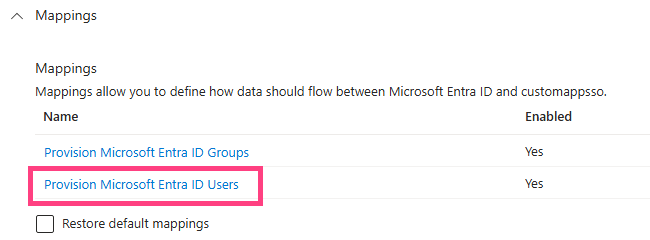
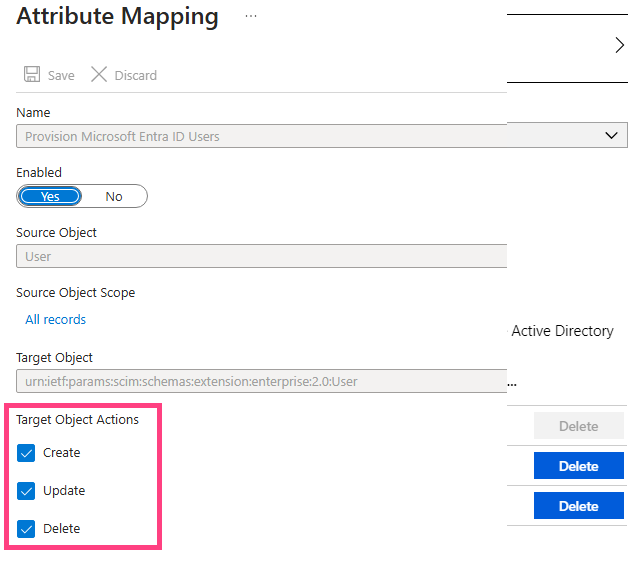
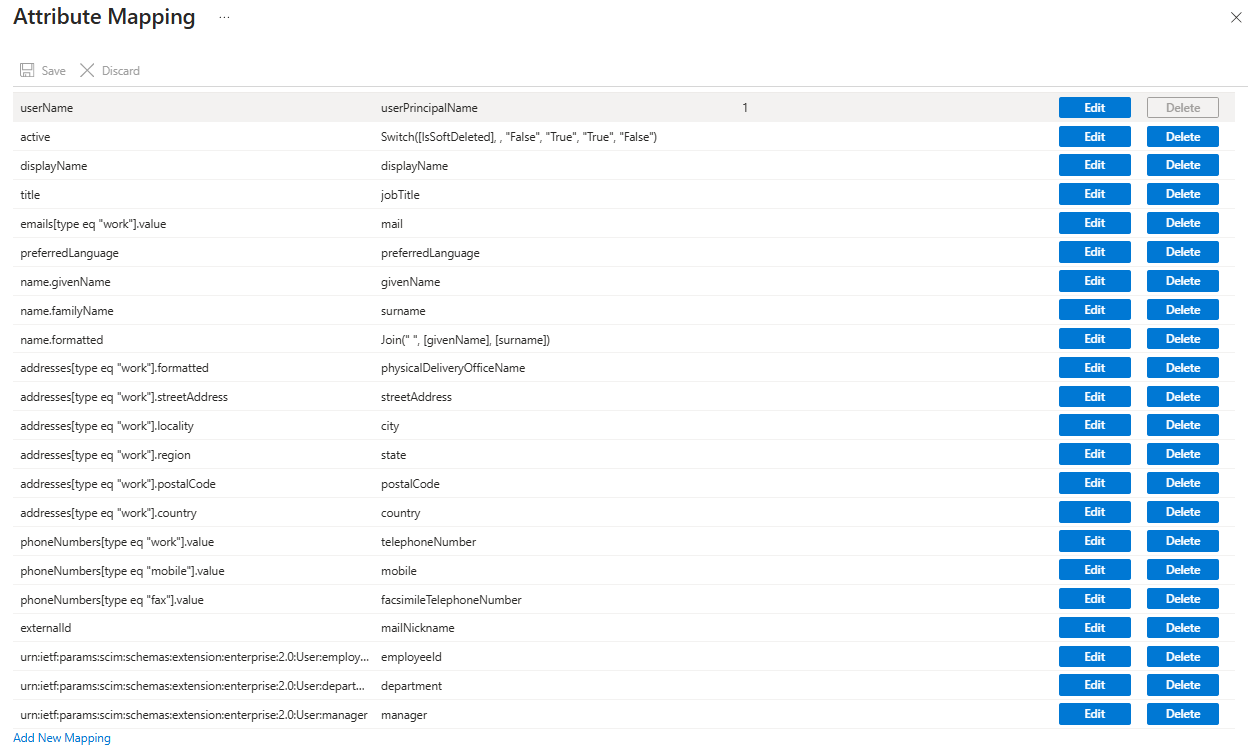
Com relação ao provisionamento de usuários, os mapeamentos de atributos padrão que estão pré-definidos estão corretos; você não precisa fazer nenhuma alteração nos mapeamentos de atributos.
Configurando o SCIM para Múltiplos Tenants do Fluid
Se você é um cliente empresarial do Fluid, com vários tenants (ou sites) do Fluid, é recomendável ter configurações SCIM separadas para cada tenant a fim de garantir a separação. Você precisará criar um Aplicativo Empresarial SCIM e um token para cada instância do Fluid, adicionando a URL do Fluid como nome do tenant em cada um.
Para os grupos, você precisará adicionar um prefixo aos nomes dos grupos, pois não é possível usar o mesmo nome de grupo em vários Aplicativos Empresariais no Azure.
Por exemplo, ao configurar os grupos de funções, onde normalmente você criaria um grupo chamado 'Fluid Accountable Executive', você pode criar:
siteOneName Fluid Accountable Executive
siteTwoName Fluid Accountable Executive
siteThreeName Fluid Accountable Executive
Nas circunstâncias em que você tem apenas um tenant (site) do Fluid, os nomes dos grupos devem corresponder exatamente aos nomes apresentados na tabela de mapeamento de função para grupo, porém, se você tiver 2 ou mais sites de produção, eles serão diferentes, pois utilizam um prefixo.
Depois de criar seus grupos para cada Aplicativo Empresarial no Azure com os prefixos, compartilhe essas listas com nossa equipe de suporte e configuraremos seus sites para que possam usar esses nomes de grupos personalizados com prefixo.
Provisionamento SCIM concluído
Isso conclui a configuração do provisionamento SCIM entre o Azure AD/Entra ID e o Fluid. As alterações feitas em grupos e usuários no seu AD serão refletidas no Fluid.
Com relação à importação de usuários existentes para o Fluid usando SCIM, consulte este artigo Importando usuários para o Fluid via SCIM e este artigo Atribuindo permissões e funções de usuário via SCIM para mais informações sobre como configurar funções específicas do Fluid para usuários
Para o provisionamento de usuários em grupos, o Fluid espera que o grupo do AD seja chamado "Fluid User". Qualquer usuário movido para este grupo é automaticamente provisionado no Fluid. Se sua organização deseja usar um nome de grupo do AD diferente, entre em contato com o suporte ou com seu representante de sucesso do cliente, que poderá configurar um mapeamento personalizado para sua instância.