En este artículo, explicamos cómo configurar Fluid con la configuración recomendada de usuarios y autenticación.
Configurar la configuración de autenticación
Con la consola de administración, configure los proveedores de autenticación.
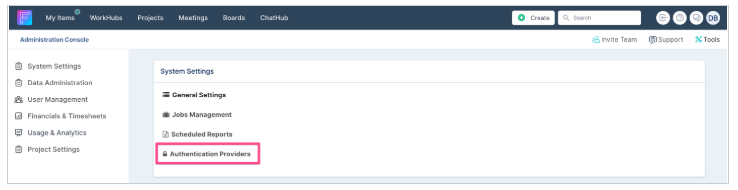
Aplique un nivel mínimo de autenticación
-
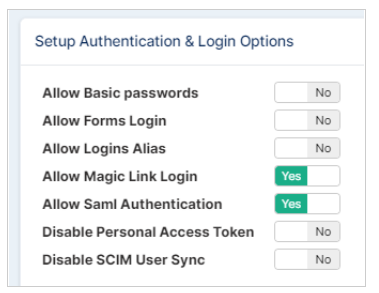
Deshabilite las contraseñas básicas
-
Deshabilite el mecanismo de inicio de sesión con formularios (usuario y contraseña)
-
Deshabilite los alias de inicio de sesión
-
Permita el inicio de sesión mediante enlace mágico para solicitudes de PIN de una sola vez; esto reduce significativamente las solicitudes de soporte del tipo "restablezca mi contraseña".
-
Permita la autenticación SAML
Habilitar SSO - inicio de sesión único
El mecanismo de autenticación recomendado es SAML 2.0 SSO; esto lo pueden configurar los administradores de la aplicación. El siguiente artículo explica cómo configurar SAML 2.0 SSO con Azure AD (o365) como proveedor de identidad.
SSO de Fluid – Azure AD : Fluid.Work Support
Aprovisionamiento / desaprovisionamiento de usuarios
Para aprovisionar y desaprovisionar cuentas automáticamente, recomendamos la API automatizada mediante el Protocolo SCIM. El siguiente artículo explica cómo configurar esto con Azure AD.
Importar usuarios desde Azure AD mediante SCIM : Fluid.Work Support
Restricciones de IP y proxies del lado del cliente
Importante: la inclusión de direcciones IP en la lista de permitidos no es compatible
Usted no debe intentar agregar los servicios de Fluid a la lista de permitidos por dirección IP debido a la naturaleza dinámica y elástica de la infraestructura en la nube que aloja el servicio. Fluid se entrega mediante Microsoft Azure, que se escala y evoluciona constantemente. En consecuencia:
-
Las direcciones IP pueden cambiar sin previo aviso.
-
No es posible mantener de forma confiable una lista de permitidos actualizada y precisa.
Por lo tanto, la inclusión de dominios en la lista de permitidos es el único método compatible y sostenible para garantizar el acceso.
Para implementaciones empresariales, Fluid puede habilitar de forma opcional restricciones basadas en IP para el acceso VPN del lado del cliente. Esto significa:
-
Solo los usuarios que se conecten desde su red corporativa o desde los rangos de IP de la VPN podrán acceder a Fluid.
-
Esta es una configuración opcional y premium que puede generar costos adicionales.
-
Para habilitar esto, comuníquese con su Gerente de Éxito del Cliente de Fluid o con el equipo de soporte para obtener los detalles de implementación.
Configuración de invitaciones y registro
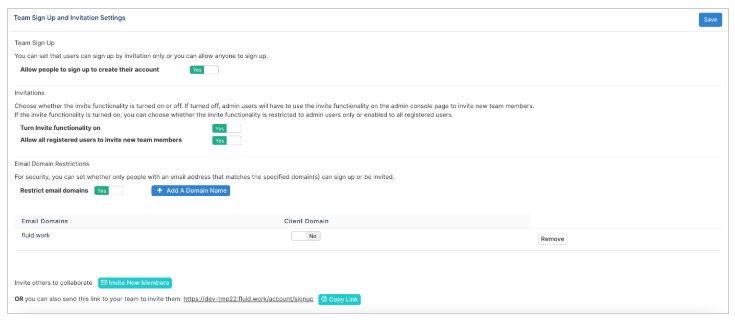
Asegúrese de que el autorregistro esté deshabilitado y de que las opciones de invitación estén configuradas según su preferencia. Defina una lista de dominios de correo electrónico aceptados para los nuevos usuarios; probablemente sea su dominio corporativo (por ejemplo, @mycompany.com o @fluidbsg.com) según el siguiente artículo Registro de equipo : Fluid.Work Support (freshdesk.com)
Agregar los dominios de Fluid a la lista de permitidos para el tráfico de correo y web
Coordine con los administradores de TI / red de su empresa para asegurarse de que el dominio *.fluid.work no esté bloqueado por routers, firewalls ni servidores de correo.