La seguridad es una prioridad principal, y es posible que no desee que las credenciales de autenticación de sus instancias de DevOps o Jira se distribuyan por toda su organización. Como administrador, puede almacenar de forma segura tokens o secretos en una ubicación central, lo que permite a los usuarios acceder a los sistemas integrados sin necesidad de conocer o manejar directamente los detalles confidenciales.
Al utilizar secretos globales compartidos, puede almacenar de forma segura credenciales como nombres de usuario, contraseñas, tokens e identificadores de cliente en el Key Vault de Fluid.
Al configurar una integración, los usuarios simplemente pueden habilitar la opción “Use Shared Secret” en su configuración. Fluid recuperará y aplicará automáticamente las credenciales correspondientes al conectarse con sus sistemas externos, garantizando una autenticación segura y sin interrupciones.
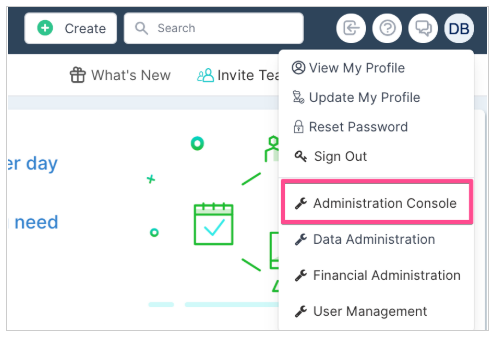
En el menú desplegable debajo de su avatar, seleccione Consola de Administración.
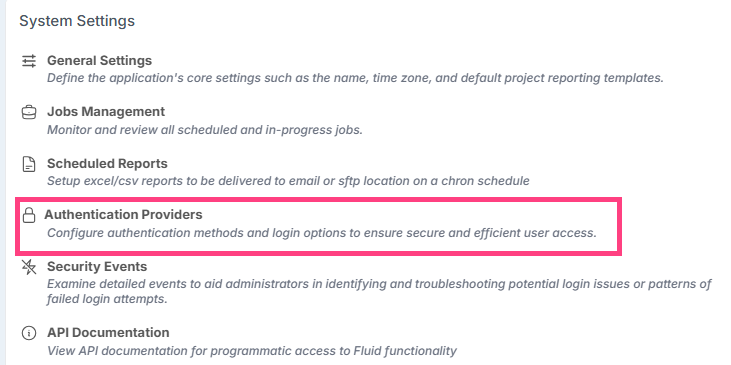
- Seleccione Proveedores de Autenticación
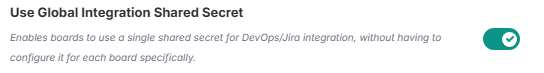
- Habilite "Use Global Integration Shared Secret"
DevOps
Azure DevOps admite dos métodos de autenticación para la integración:
-
Token de Acceso Personal (PAT)
-
Token de autenticación de Service Principal de Azure AD
Para configurar la autenticación:
-
Haga clic en Proveedor de autenticación compartida de DevOps.
-
Seleccione su método de autenticación preferido — ya sea Token de Acceso Personal o Service Principal.
-
Ingrese las credenciales o tokens requeridos según se le solicite para completar la configuración.
- Token de Acceso Personal (PAT)
Puede encontrar más detalles sobre cómo generar un token PAT desde DevOps aquí.
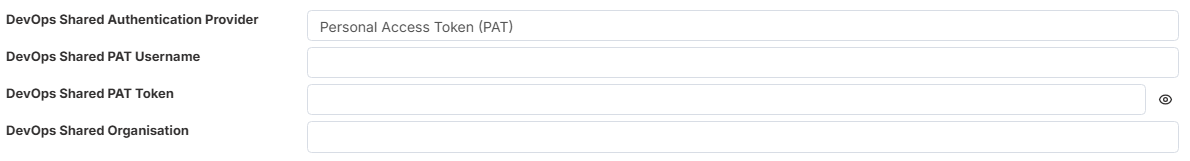
-
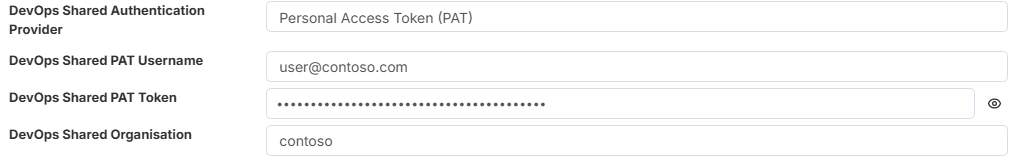
Nombre de usuario compartido de PAT de DevOps - Este es el nombre de usuario asociado con el Token de Acceso Personal (PAT) generado desde Azure DevOps. Normalmente es la dirección de correo electrónico de la cuenta utilizada para crear el token (por ejemplo: user@company.com).
-
Token PAT compartido de DevOps - Esta es la cadena de caracteres que representa el Token de Acceso Personal (PAT) generado en Azure DevOps. Al copiar y pegar el token en este campo, asegúrese de que no haya espacios al principio ni al final.
-
Organización Compartida de DevOps - Esto se refiere al nombre de su organización de Azure DevOps. Puede encontrarlo en la URL de su instancia de DevOps:
Por ejemplo, en https://contoso.visualstudio.com/, el nombre de la organización es contoso.
Si su URL sigue el formato más reciente, como https://dev.azure.com/contoso/, el nombre de la organización sigue siendo contoso.
- Token de autenticación de Service Principal de Azure AD
Para obtener más detalles sobre cómo configurar Service Principals en Azure DevOps, consulte la documentación oficial de Microsoft:
Detalles sobre Service Principals : https://learn.microsoft.com/en-us/azure/devops/integrate/get-started/authentication/service-principal-managed-identity?view=azure-devops#1-create-a-new-managed-identity-or-application-service-principal
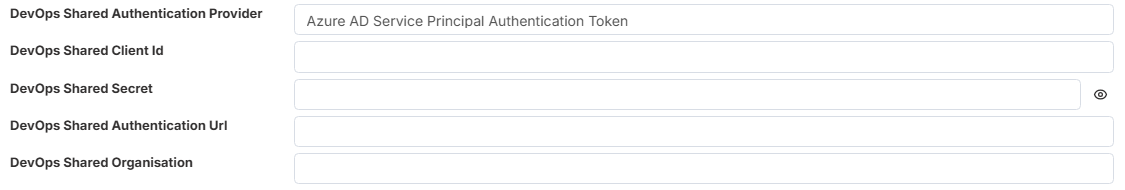
-
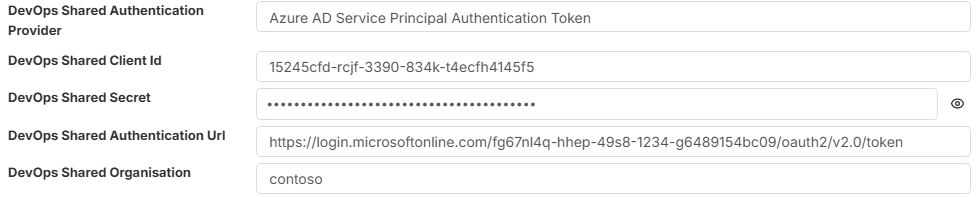
Id de cliente compartido de DevOps - El GUID único de ID de cliente para el service principal
-
Secreto compartido de DevOps - El secreto del cliente.
-
URL de autenticación compartida de DevOps - https://login.microsoftonline.com/{ Azure Tenant ID}/oauth2/v2.0/token.
Un { Azure Tenant ID } es un GUID único (Identificador Único Global) que representa su instancia de Microsoft Entra ID (Azure AD), el directorio de identidad de su organización en Azure.Toda empresa u organización que utiliza servicios en la nube de Microsoft (como Azure, Microsoft 365 o Azure DevOps) tiene automáticamente un tenant.
El Tenant ID identifica ese directorio en todos los servicios en la nube de Microsoft
-
Organización Compartida de DevOps - Esto se refiere al nombre de su organización de Azure DevOps. Puede encontrarlo en la URL de su instancia de DevOps:
Por ejemplo, en https://contoso.visualstudio.com/, el nombre de la organización es contoso.
Si su URL sigue el formato más reciente, como https://dev.azure.com/contoso/, el nombre de la organización sigue siendo contoso.
Permisos
Al configurar los permisos para el Service Principal en Azure DevOps, asegúrese de que tenga acceso a nivel de proyecto y no solo al Area Path en el que reside el proyecto. El Service Principal debe tener permisos que se propaguen a través de la jerarquía hasta el Area Level específico.
Al Service Principal se le debe otorgar el mismo nivel de acceso que a un usuario típico que contribuye a tableros o elementos de trabajo dentro de Azure DevOps. Esto garantiza que pueda realizar todas las acciones de integración necesarias. Normalmente, permisos de lectura y escritura.
Jira
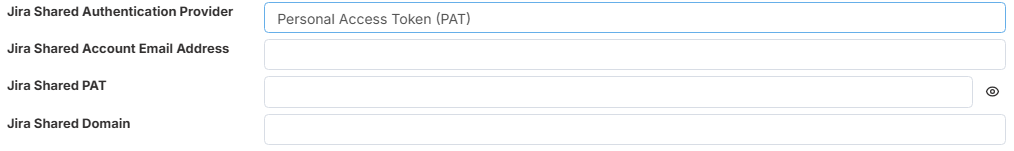
Puede encontrar más detalles sobre cómo generar un token PAT desde Jira aquí.
-
Dirección de correo electrónico de cuenta compartida de Jira - Esta es la dirección de correo electrónico asociada con la cuenta y el Token de Acceso Personal (PAT) generado desde Jira. Normalmente es la dirección de correo electrónico de la cuenta utilizada para crear el token (por ejemplo: user@company.com).
-
Token PAT compartido de Jira - Esta es la cadena de caracteres que representa el Token de Acceso Personal (PAT) generado en Jira. Al copiar y pegar el token en este campo, asegúrese de que no haya espacios al principio ni al final.
-
Dominio compartido de Jira - La URL del dominio de su instancia de Jira, por ejemplo
https://your_domain.atlassian.net/
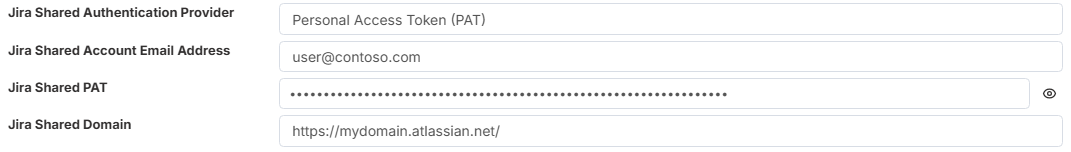
- haga clic en Guardar
Uso de secretos globales
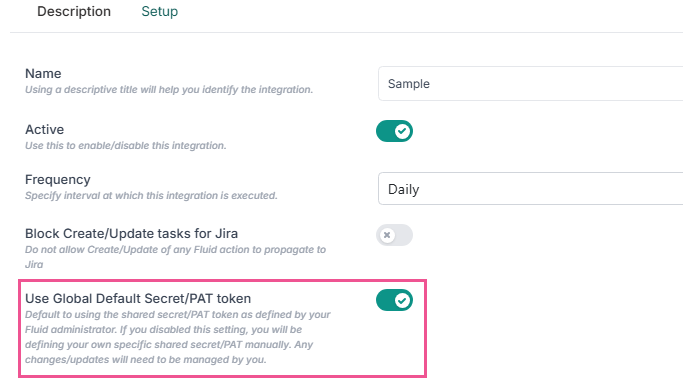
Al configurar un tablero para integración que utilice secretos globales compartidos para la autenticación, asegúrese de que el interruptor de configuración "Usar el token secreto/PAT predeterminado global" esté habilitado