Fluid puede importar usuarios desde Active Directory (AD) mediante el protocolo SCIM (System for Cross-Domain Identity Management). Puede leer cómo crear una aplicación empresarial en Azure Active Directory aquí.
Los usuarios se pueden colocar en un grupo de AD con un nombre especial, que Fluid reconoce, y asociar el grupo con la aplicación empresarial. Esto creará el usuario en Fluid una sola vez y asignará los roles de Fluid a los usuarios según el grupo. Los usuarios pueden estar en tantos grupos como sea necesario.
Todos los usuarios que no pertenezcan a ningún grupo de AD se crearán con los roles predeterminados de Fluid.
Los grupos que deben crearse en AD (y asociarse con la aplicación empresarial) deben tener el rol de Fluid con el prefijo Fluid. La asignación de grupos y roles se proporciona al final de este documento.
Por ejemplo, el rol de Fluid Administrador del proyecto está representado por el grupo Fluid Project Administrator en AD, y el rol de Fluid Administrador financiero por Fluid Financial Administrator.
¿Cómo importar usuarios desde Active Directory a Fluid con un rol de Fluid?
Las siguientes instrucciones explican cómo importar usuarios con los roles de administrador del proyecto y administrador financiero.
-
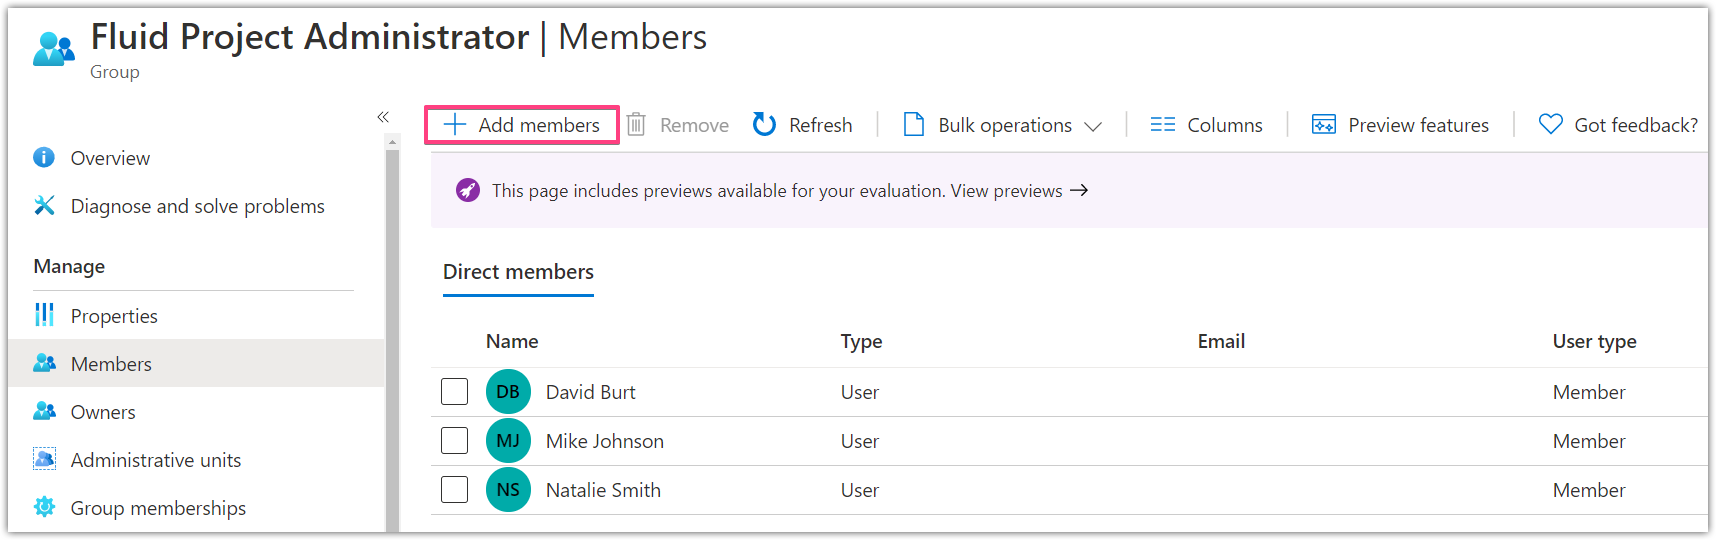
Cree un grupo en Active Directory llamado Fluid Project Administrator.
-
Asigne a los usuarios que deban tener el rol de Administrador del proyecto en Fluid al grupo Fluid Project Administrator en Active Directory.
-
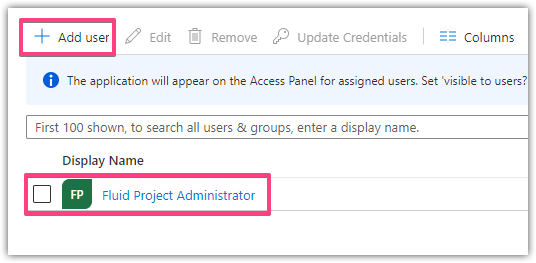
Agregue el grupo a la aplicación empresarial SCIM (las instrucciones sobre cómo crear una aplicación empresarial están aquí).
-
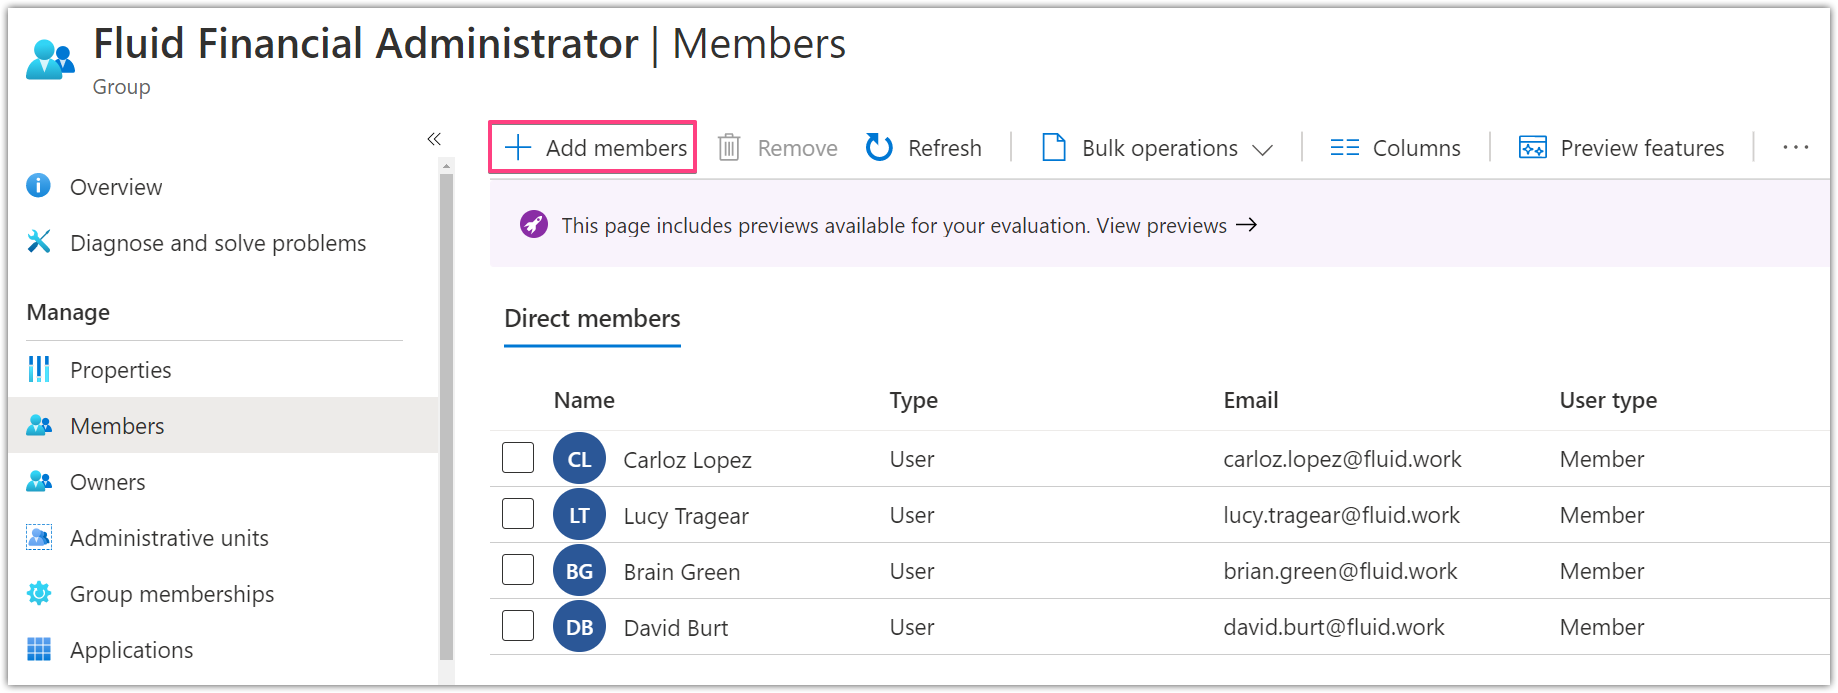
Cree un grupo en Active Directory llamado Fluid Financial Administrator.
-
Asigne a los usuarios que deban tener el rol de Administrador financiero en Fluid al grupo Fluid Financial Administrator en Active Directory.
-
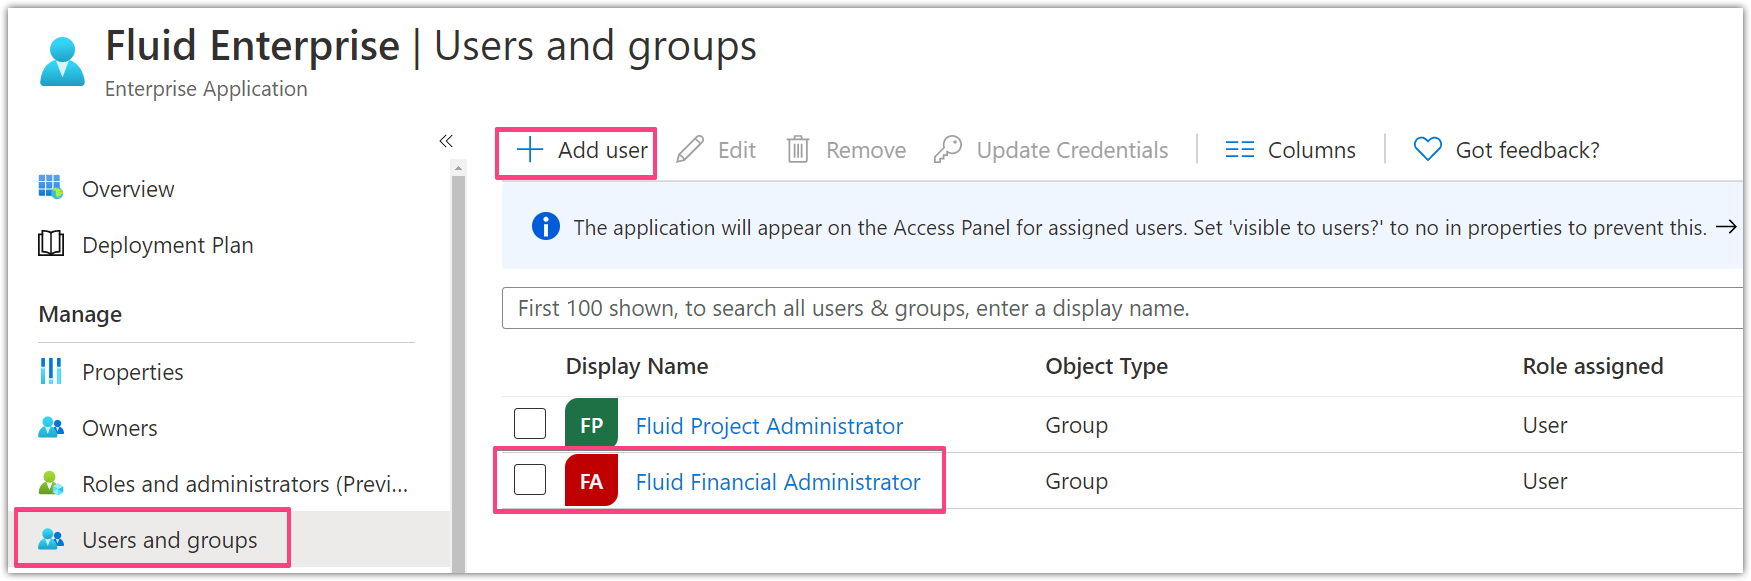
Agregue el grupo Fluid Financial Administrator a la aplicación empresarial SCIM (las instrucciones sobre cómo crear una aplicación empresarial están aquí).
-
Inicie el aprovisionamiento haciendo clic en el botón "Start provisioning".

Una vez que el proceso se haya completado, las cuentas de usuario se mostrarán en Fluid con los roles configurados según los grupos de AD. Tenga en cuenta que AD tiene su propio intervalo de sincronización, que puede ir de inmediato a 40 minutos, por lo que es posible que los usuarios y los roles no aparezcan de inmediato en Fluid.
Asignación de roles a grupos
|
Rol en Fluid |
Grupo en Active Directory |
|
Ejecutivo responsable |
Fluid Accountable Executive |
|
Administrador de la aplicación |
Fluid Application administrator |
|
Acceso a beneficios |
Fluid Benefit access |
|
Aprobador del presupuesto |
Fluid Budget Approver |
|
Administrador de datos |
Fluid Data Administrator |
|
Acceso financiero |
Fluid Financial access |
|
Administrador financiero |
Fluid Financial Administrator |
|
Acceso al proyecto |
Fluid Project access |
|
Administrador del proyecto |
Fluid Project administrator |
|
Envío del proyecto |
Fluid Project submission |
|
Visualizador de proyectos |
Fluid Project Viewer |
|
Acceso a recursos |
Fluid Resourcing access |
|
Gerente de equipo |
Fluid Team manager |
|
Administrador de hoja de horas |
Fluid Timesheet administrator |
|
Exento de hoja de horas |
Fluid Timesheet Exempt |
|
Usuario |
Fluid User |
|
Administrador de usuarios |
Fluid User Administrator |