A segurança é uma prioridade máxima, e você pode não querer que as credenciais de autenticação para suas instâncias do DevOps ou Jira sejam distribuídas por toda a sua organização. Como administrador, você pode armazenar tokens ou segredos com segurança em um local central, permitindo que os usuários acessem sistemas integrados sem precisar conhecer ou manipular detalhes confidenciais diretamente.
Ao usar segredos globais compartilhados, você pode armazenar com segurança credenciais como nomes de usuário, senhas, tokens e identificadores de cliente no Key Vault do Fluid.
Ao configurar uma integração, os usuários podem simplesmente habilitar a opção "Usar Segredo Compartilhado" em sua configuração. O Fluid recuperará e aplicará automaticamente as credenciais apropriadas ao se conectar aos seus sistemas externos, garantindo uma autenticação segura e perfeita.
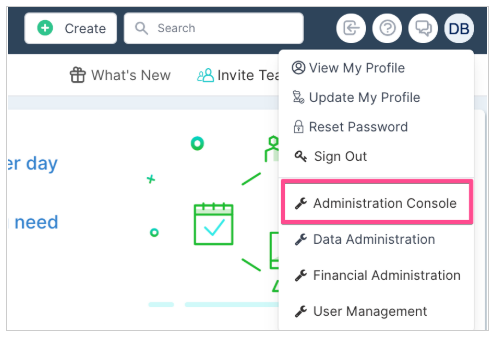
No menu suspenso abaixo do seu avatar, selecione Console de Administração.
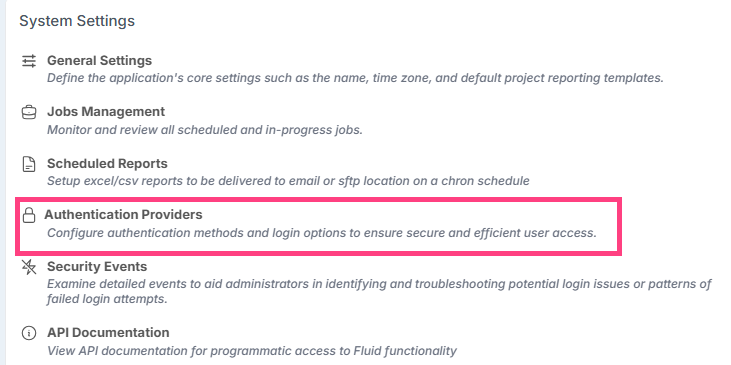
- Selecione Provedores de Autenticação
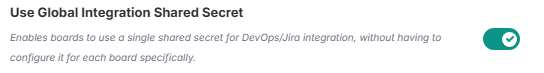
- Habilite "Usar Segredo Compartilhado Global de Integração"
DevOps
O Azure DevOps oferece suporte a dois métodos de autenticação para integração:
Token de Acesso Pessoal (PAT)
Token de Autenticação do Service Principal do Azure AD
Para configurar a autenticação:
Clique em Provedor de Autenticação Compartilhada do DevOps.
Selecione seu método de autenticação preferido — Token de Acesso Pessoal ou Service Principal.
Insira as credenciais ou tokens necessários conforme solicitado para concluir a configuração.
- Token de Acesso Pessoal (PAT)
Detalhes sobre como gerar um token PAT no DevOps podem ser encontrados aqui.
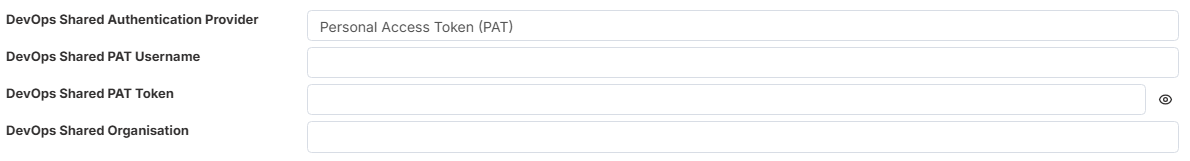
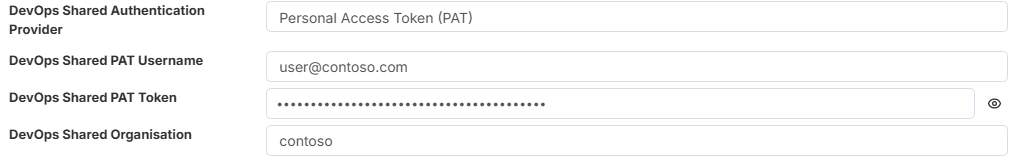
Nome de Usuário PAT Compartilhado do DevOps - Este é o nome de usuário associado ao Token de Acesso Pessoal (PAT) gerado no Azure DevOps. Geralmente é o endereço de e-mail da conta usada para criar o token (por exemplo: user@company.com).
Token PAT Compartilhado do DevOps - Esta é a sequência de caracteres que representa o Token de Acesso Pessoal (PAT) gerado no Azure DevOps. Ao copiar e colar o token neste campo, certifique-se de que não há espaços no início ou no final.
Organização Compartilhada do DevOps - Refere-se ao nome da sua organização no Azure DevOps. Você pode encontrá-lo na URL da sua instância do DevOps:
Por exemplo, em https://contoso.visualstudio.com/, o nome da organização é contoso.
Se a sua URL seguir o formato mais recente, como https://dev.azure.com/contoso/, o nome da organização permanece contoso.
- Token de Autenticação do Service Principal do Azure AD
Para mais detalhes sobre como configurar Service Principals no Azure DevOps, consulte a documentação oficial da Microsoft:
Detalhes sobre Service Principals: https://learn.microsoft.com/en-us/azure/devops/integrate/get-started/authentication/service-principal-managed-identity?view=azure-devops#1-create-a-new-managed-identity-or-application-service-principal
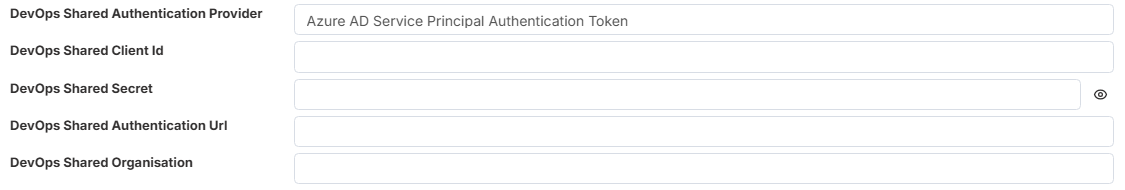
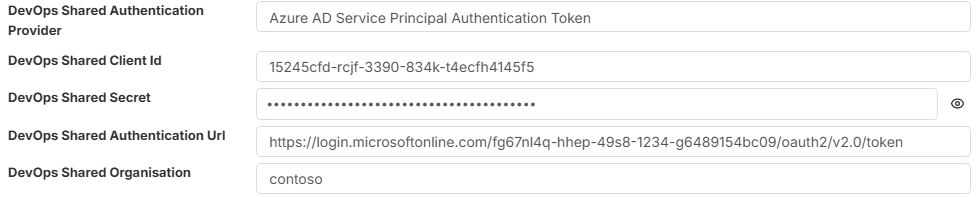
ID de Cliente Compartilhado do DevOps - O GUID de ID de cliente exclusivo para o service principal
Segredo Compartilhado do DevOps - O segredo do cliente.
URL de Autenticação Compartilhada do DevOps - https://login.microsoftonline.com/{ Azure Tenant ID}/oauth2/v2.0/token.
Um { Azure Tenant ID } é um GUID exclusivo (Identificador Globalmente Único) que representa sua instância do Microsoft Entra ID (Azure AD), o diretório de identidade da sua organização no Azure.Toda empresa ou organização que usa serviços de nuvem da Microsoft (como Azure, Microsoft 365 ou Azure DevOps) tem automaticamente um tenant.
O ID do Tenant identifica esse diretório em todos os serviços de nuvem da Microsoft
Organização Compartilhada do DevOps - Refere-se ao nome da sua organização no Azure DevOps. Você pode encontrá-lo na URL da sua instância do DevOps:
Por exemplo, em https://contoso.visualstudio.com/, o nome da organização é contoso.
Se a sua URL seguir o formato mais recente, como https://dev.azure.com/contoso/, o nome da organização permanece contoso.
Permissões
Ao configurar permissões para o Service Principal no Azure DevOps, certifique-se de que ele tenha acesso ao nível do projeto e não apenas ao Caminho de Área em que o projeto reside. O Service Principal deve ter permissões que se propaguem pela hierarquia até o Nível de Área específico.
O Service Principal deve receber o mesmo nível de acesso que um usuário típico que contribui com quadros ou itens de trabalho no Azure DevOps. Isso garante que ele possa executar todas as ações de integração necessárias. Normalmente, permissões de leitura e escrita.
Jira
Detalhes sobre como gerar um token PAT no Jira podem ser encontrados aqui.
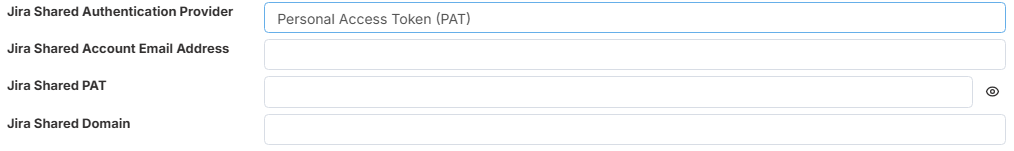
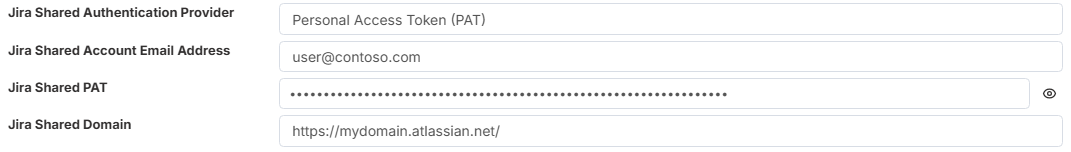
Endereço de e-mail da Conta Compartilhada do Jira - Este é o endereço de e-mail associado à conta e ao Token de Acesso Pessoal (PAT) gerado no Jira. Geralmente é o endereço de e-mail da conta usada para criar o token (por exemplo: user@company.com).
Token PAT Compartilhado do Jira - Esta é a sequência de caracteres que representa o Token de Acesso Pessoal (PAT) gerado no Jira. Ao copiar e colar o token neste campo, certifique-se de que não há espaços no início ou no final.
Domínio Compartilhado do Jira - A URL do domínio da sua instância do Jira, ex:
https://seu_dominio.atlassian.net/
- clique em Salvar
Usando Segredos Globais
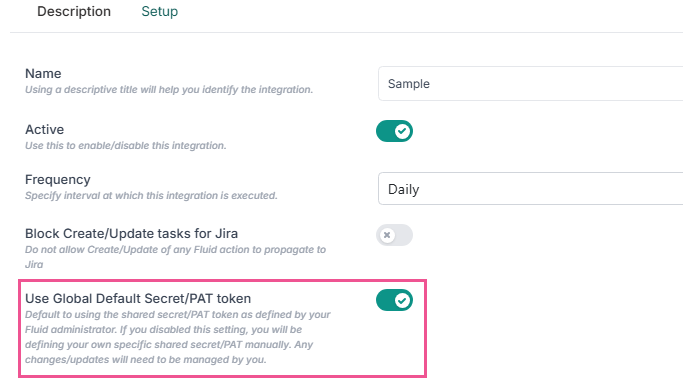
Ao configurar um quadro para integração usando segredos globais compartilhados para autenticação, certifique-se de que o botão de configuração "Usar Segredo/Token PAT Padrão Global" esteja habilitado