Neste artigo, abordamos como configurar o Fluid para usuário recomendado e autenticação.
Configurar Definições de Autenticação
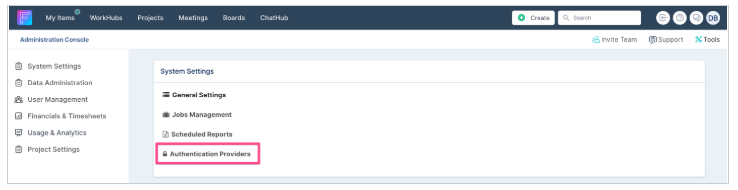
Usando o console de administração - configure os Provedores de Autenticação.
Aplique um nível mínimo de autenticação
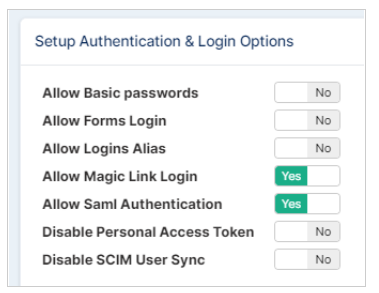
Desativar Senhas Básicas
Desativar o mecanismo de Login por Formulários (Nome de Usuário & Senha)
Desativar aliases de login
Permitir login por link mágico para solicitações de código de uso único - isso reduz significativamente as solicitações de suporte do tipo "por favor, redefina minha senha".
Permitir Autenticação SAML
Habilitar SSO - Logon Único
O mecanismo de autenticação recomendado é o SAML 2.0 SSO - que pode ser configurado pelos administradores do aplicativo. O artigo a seguir explica como configurar o SAML 2.0 SSO com o Azure AD (o365) como provedor de identidade.
Fluid SSO – Azure AD : Fluid.Work Support
Provisionamento / Desprovisionamento de Usuários
Para provisionar e desprovisionar contas automaticamente, recomendamos a API automatizada usando o Protocolo SCIM. O artigo a seguir explica como configurar isso usando o Azure AD.
Importar usuários do Azure AD usando SCIM : Fluid.Work Support
Restrições de IP e Proxies do Lado do Cliente
Importante: A Lista de Permissões de Endereços IP Não É Suportada
Você não deve tentar adicionar os serviços do Fluid a uma lista de permissões por endereços IP devido à natureza dinâmica e elástica da infraestrutura de nuvem que hospeda o serviço. O Fluid é fornecido via Microsoft Azure, que escala e evolui regularmente. Consequentemente:
Os endereços IP podem mudar sem aviso prévio.
Não é possível manter de forma confiável uma lista de permissões que permaneça atual e precisa.
Portanto, a lista de permissões baseada em domínio é o único método suportado e sustentável para garantir o acesso.
Para implantações corporativas, o Fluid pode opcionalmente habilitar restrições baseadas em IP para acesso VPN do lado do cliente. Isso significa:
Somente usuários conectados a partir da sua rede corporativa ou intervalos de IP de VPN poderão acessar o Fluid.
Esta é uma configuração opcional e premium que pode incorrer em custos adicionais.
Para habilitar isso, entre em contato com o seu Gerente de Sucesso do Cliente do Fluid ou com a equipe de suporte para obter detalhes de implementação.
Configurações de Convite & Cadastro
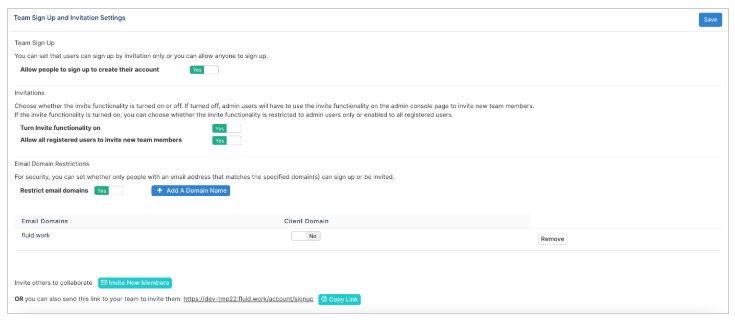
Certifique-se de que o cadastro automático esteja desativado e que as opções de convite estejam configuradas de acordo com sua preferência. Defina uma lista de domínios de e-mail aceitos para novos usuários - provavelmente será o seu domínio corporativo (ex.: @mycompany.com ou @fluidbsg.com) usando o seguinte artigo Cadastro de Equipe : Fluid.Work Support (freshdesk.com)
Adicionar domínios do Fluid à lista de permissões para tráfego de e-mail e web
Coordene com os administradores de TI / rede corporativa para garantir que o domínio *.fluid.work não seja bloqueado por roteadores, firewalls ou servidores de e-mail.